...
Без детализированной истории изменений сложно разбирать спорные ситуации при расчете заработной платы или выявлять несанкционированные действия в системе. Для решения этих задач в TARGControl предусмотрен мощный инструмент аудита — отчет Действия пользователя. Он фиксирует каждый шаг администраторов и позволяет в деталях восстановить хронологию любых правок.
Назначение и возможности отчета
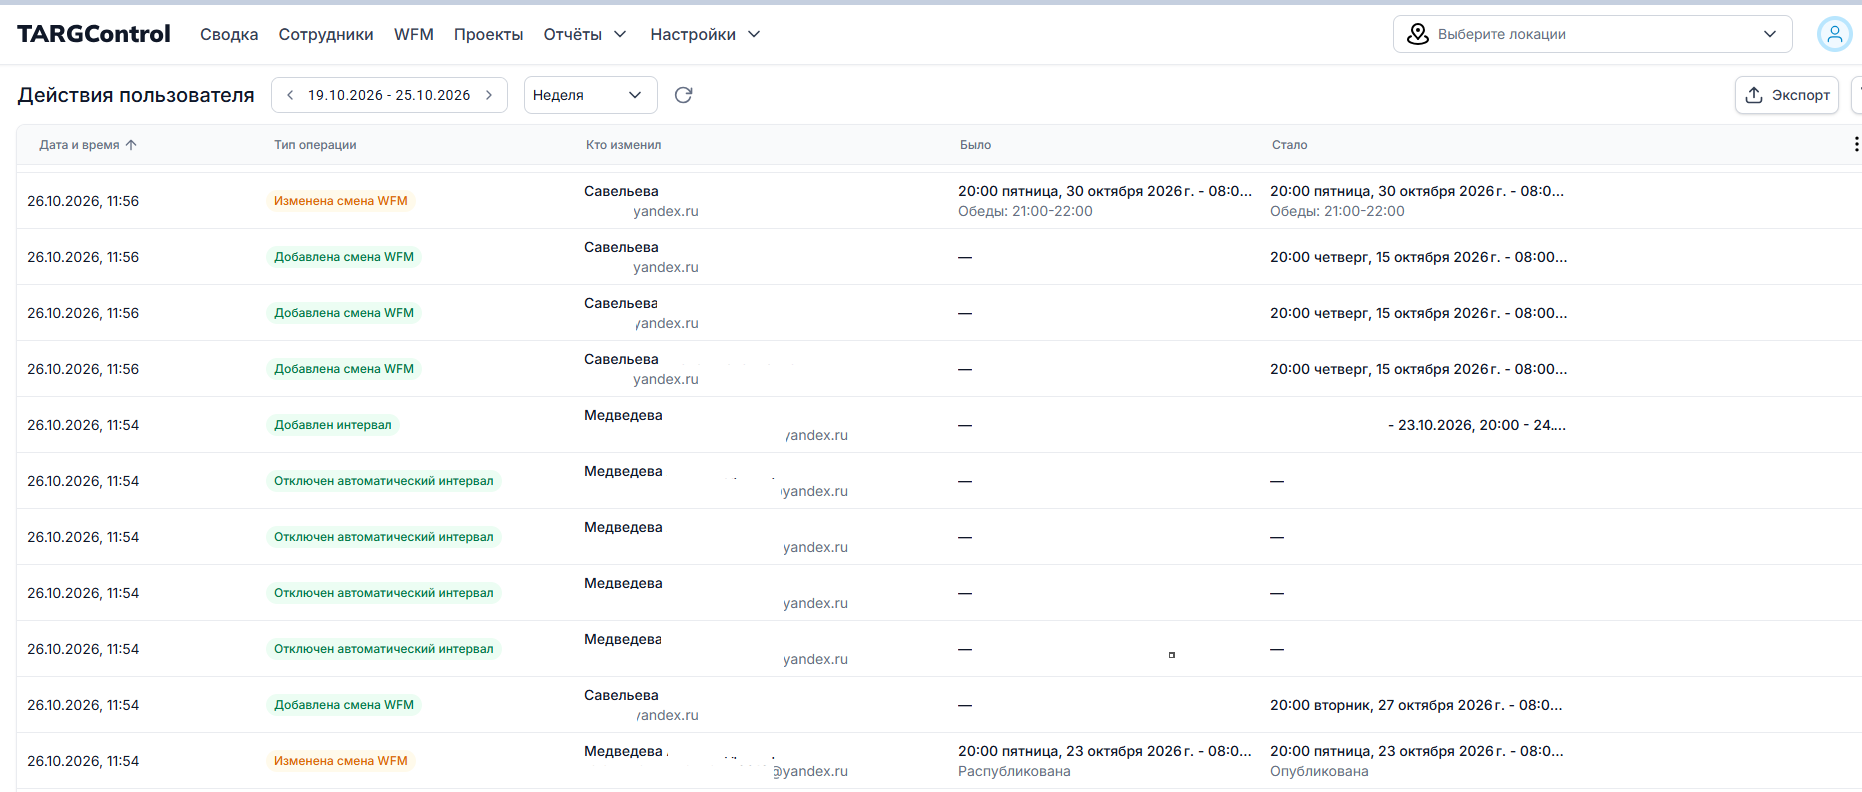
Отчет Действия пользователя служит единым журналом аудита безопасности и операционной активности в системе. С его помощью можно:
Отслеживать авторство правок: видеть, кто именно из сотрудников или администраторов и в какое точное время внес изменения в графики или табели.
Сравнивать «До» и «После»: мгновенно оценивать суть внесенных изменений (какие параметры удалены, а какие добавлены).
Предотвращать злоупотребления: выявлять случайные или намеренные искажения данных учета рабочего времени (УРВ).
| Название столбца | Описание и содержание |
| Дата и время | Точные дата и время совершения операции в системе (например, 26.10.2026, 14:10). |
| Тип операции | Характер выполненного действия с цветовой индикацией (например, «Добавлено событие табеля», «Удалена доступность»). |
| Кто изменил | ФИО и email администратора или пользователя, выполнившего операцию (например, Иванов Иван Иванович). |
| Было | Состояние данных до внесения правок (старые интервалы, параметры или статус —, если объект создан с нуля). |
| Стало | Новое состояние данных после сохранения изменений (новые временные интервалы, даты или статусы). |
Преимущества использования
Полная прозрачность и подотчетность: Руководитель или служба безопасности всегда могут проверить легитимность любой корректировки графика или табеля.
Арбитраж споров: Наличие истории «Было / Стало» позволяет легко разрешать конфликты при расчете отработанных часов или начислении зарплаты.
Безопасность данных: Контроль за действиями учетных записей с повышенными привилегиями минимизирует риски человеческого фактора и умышленных искажений данных.
Для удобного аудита и работы с большими объемами логов в отчете «Действия пользователя» предусмотрены мощные инструменты фильтрации и экспорта данных.
1. Фильтрация данных
В верхней панели отчета и с помощью кнопки Фильтр (иконка воронки в правом верхнем углу) вы можете сузить выборку до нужных параметров:
Поиск по сотруднику («Кто изменил»): фильтрация записей по конкретному администратору или менеджеру, который совершал действия в системе.
Фильтрация по сущностям и операциям: возможность выводить только определенные типы правок (например, только события табеля, изменения графиков, работу с доступностями или проектами).
Фильтрация по дате и периоду: выбор интервала с помощью календаря или быстрых пресетов (Неделя,Месяц).
2. Экспорт отчета
Если результаты аудита необходимо передать руководству, в службу безопасности или выгрузить для детального анализа:
Настройте нужный период и примените фильтры.
Нажмите кнопку «Экспорт» в правом верхнем углу интерфейса.
Система сформирует файл отчета со всей историей изменений (включая колонки даты, типа операции, автора, а также старых и новых значений «Было / Стало») для сохранения на устройство.